1.
Projets Personnels (Labs)
Homelab | Serveur
Domestique Proxmox
LAB
PERSO
Description : Conception et déploiement d'un serveur domestique polyvalent
basé sur l'hyperviseur Proxmox, axé sur l'automatisation des médias, le stockage réseau et
la gestion de la haute disponibilité.
Hardware (Serveur Physique)
Base : Carte mère
Gigabyte UEFI DualBIOS (optimisée pour la basse consommation).
Stockage Hybride (3.5 To
total) :
| Disque |
Type |
Rôle |
| Lexar SSD 512 Go |
SSD |
OS Proxmox & Fichiers Systèmes (VMs/LXCs) |
| Toshiba 1 To |
HDD (7200 rpm) |
Stockage haute performance pour les données actives
|
| WD Green 1 To |
HDD (5400 rpm) |
Archive média et stockage basse consommation |
| Toshiba 1 To |
HDD (2.5") |
Stockage secondaire et sauvegardes |
Stack Logicielle & Virtualisation
-
Hyperviseur : Proxmox VE (Gestion de conteneurs LXC et machines
virtuelles).
-
Stockage & NAS : Serveur NAS pour la centralisation des données
et la gestion des partages réseau.
-
Réseau & Sécurité : AdGuard Home (Serveur DNS local, blocage de
publicités et de traqueurs au niveau réseau).
-
Serveur Web : Nginx (Reverse Proxy pour sécuriser l'accès et
hébergement d'une page statique listant tous les services du homelab).
-
Suite Servarr (Automatisation) : Prowlarr (Gestion indexeurs),
Sonarr & Radarr (Automatisation films/séries), FlareSolverr (Proxy
anti-Cloudflare).
-
Média : Jellyfin (Streaming multimédia personnel sans
publicité).
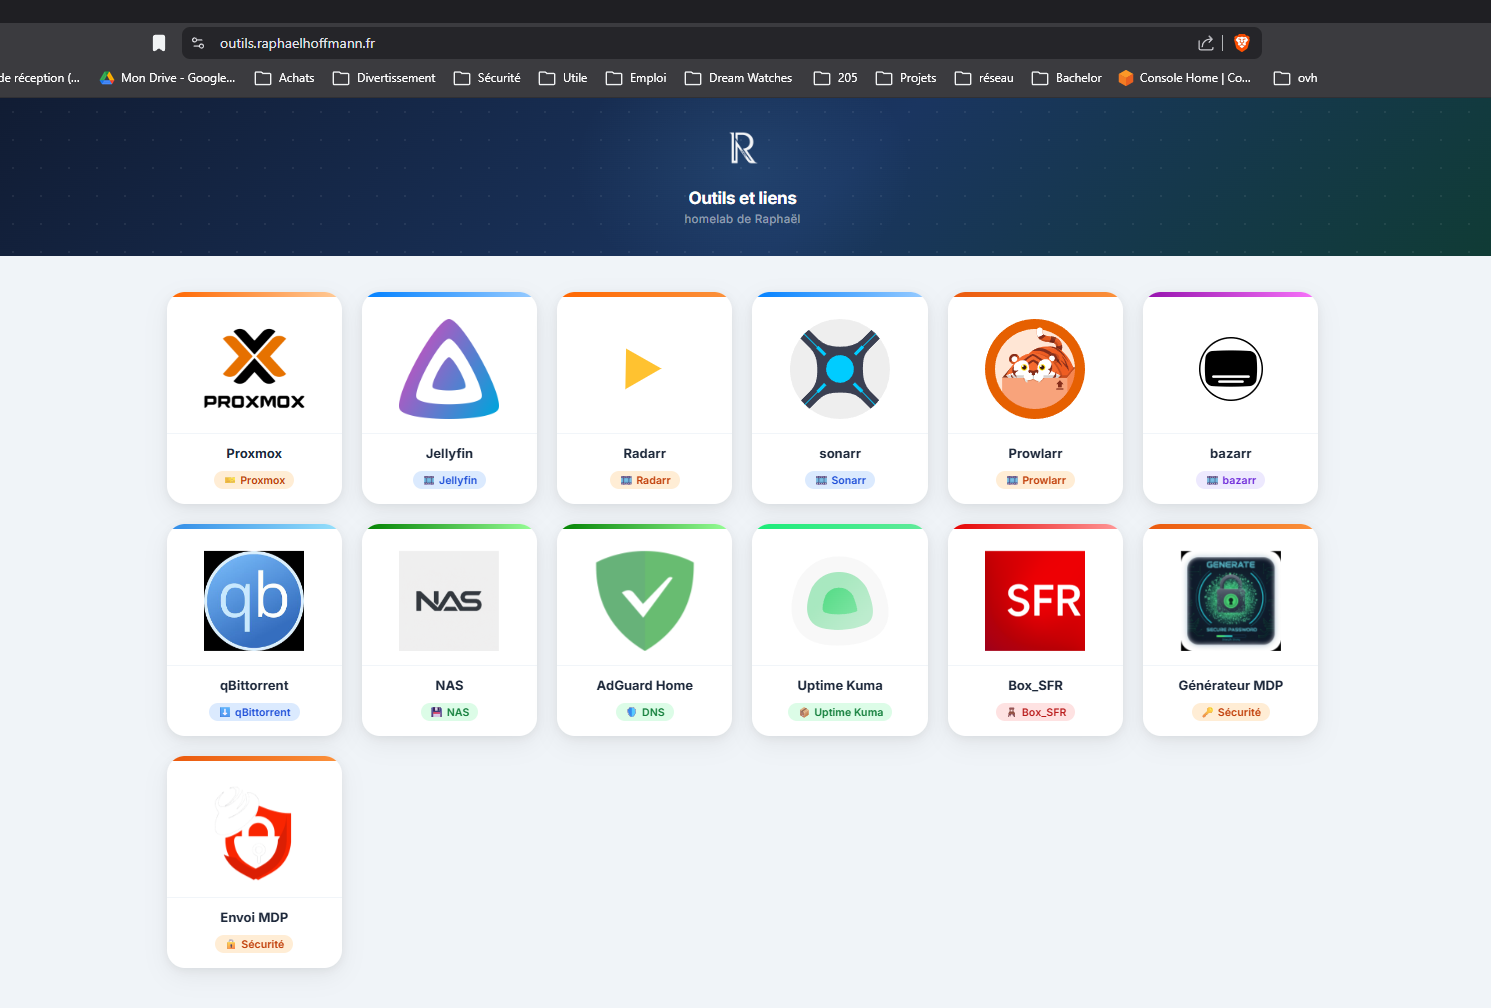
Dashboard web statique
hébergé sous Nginx regroupant mes accès
Réseautage & Accès Distant
-
VPN Mesh (Tailscale) : Accès sécurisé à l'interface de gestion et
aux services depuis l'extérieur sans ouverture de ports.
-
Wake-on-LAN (WoL) : Configuration bios/logicielle avancée pour le
réveil à distance du serveur, optimisant l'empreinte énergétique.
-
Gestion des interfaces : Configuration personnalisée de
l'interface vmbr0 pour le bridging réseau des services.
Compétences Validées
-
Administration Linux : Gestion en ligne de commande (Bash),
configuration réseau (/etc/network/interfaces), et monitoring disque
(S.M.A.R.T.).
-
Virtualisation : Déploiement et sécurisation de conteneurs
isolés.
-
Dépannage (Troubleshooting) : Résolution de conflits réseaux,
récupération de systèmes via accès physique (TTY), et optimisation du BIOS.
LAB
PERSO
Hébergement Cloud Haute Disponibilité |
Oracle VPS & Nginx
-
Déploiement sur Oracle Cloud : Mise en ligne d'une infrastructure
Web sur un VPS Ubuntu.
-
Ingénierie Web : Configuration de Nginx en Reverse Proxy,
sécurisation par certificat SSL/TLS (HTTPS) et gestion de la zone DNS via
OVH.
-
Maintien en Condition Opérationnelle (MCO) : Sauvegardes
continues (Git/GitHub) et monitoring de disponibilité externe assuré par mon Homelab
(Uptime Kuma).
2. Projets
Professionnels
Alternance
: Bobion & Joanin
Alternance en cours
Les projets réalisés dans le cadre
de mon alternance chez Bobion & Joanin apparaîtront ici prochainement.
Stages : BTS SIO
Projet Professionnel
🛡️
CyberSécurité
Plateforme Interne de Simulation de Phishing
Contexte : Dans le but d'évaluer et de renforcer la vigilance des
collaborateurs face aux cyberattaques, j'ai été chargé de déployer et de sécuriser une
plateforme interne de simulation de hameçonnage de bout en bout.
Linux (Debian 12)
Bash Scripting
DNS (OVH)
Nginx
SSL / Let's Encrypt
Gophish
iRedMail
Architecture Réseau & Reverse Proxy
- Mise en place d'un serveur web Nginx
agissant comme reverse proxy pour masquer l'infrastructure interne et router
intelligemment le trafic vers la plateforme Gophish.
- Configuration avancée des en-têtes HTTP
(X-Forwarded-Proto, Origin) pour assurer une communication fluide entre le proxy et
l'application.
Sécurisation & Cryptographie
- Déploiement du HTTPS sur l'ensemble
de l'infrastructure pour garantir la crédibilité des campagnes de test.
- Automatisation de la génération et
du renouvellement des certificats SSL/TLS via Certbot pour de multiples
sous-domaines de leurre (ex: domaines RH, finances).
- Résolution de problématiques complexes de
Mixed Content et de conflits de certificats.
Ingénierie Sociale & Développement Web
- Création de Landing Pages piégées
ultra-réalistes par le clonage de portails d'authentification d'entreprise (ex:
Ciril GROUP).
- Adaptation du code source HTML
(gestion des méthodes POST, structuration des formulaires) pour permettre
l'interception sécurisée et l'analyse des identifiants dans le cadre des tests de
pénétration.
Automatisation & Administration Système
- Gestion et manipulation des
enregistrements DNS (Wildcards) chez OVH pour permettre la création dynamique de
sous-domaines ciblés.
- Développement de scripts Bash (avec
nettoyage de formatage dos2unix) pour automatiser la préparation du serveur et
l'installation de services annexes complexes comme iRedMail.
Formation & Sensibilisation
- Animation de sessions
d'accompagnement et de formation pour les collaborateurs à l'issue des campagnes de
simulation, permettant une véritable montée en compétences face aux risques
cyber.
Projet Professionnel
🧠
DevSecOps & IA
Infrastructure IA Locale (On-Premise)
Contexte : Conception, déploiement et sécurisation d'un écosystème
d'Intelligence Artificielle 100 % local, garantissant la confidentialité totale des données,
hébergé sur une architecture matérielle de pointe (NVIDIA RTX 5060 - Architecture
Blackwell).
Docker / Compose
Nginx
API OVH / Let's Encrypt
Ollama (LLM)
Open WebUI
NVIDIA Toolkit
Ingénierie Système & Docker
- Déploiement de l'ensemble de la stack
logicielle (WebUI, TTS) via Docker pour isoler les environnements.
- Configuration du passthrough GPU
(nvidia-container-toolkit) pour allouer la puissance de la RTX 5060 aux
conteneurs.
Réseau & Reverse Proxy (Nginx)
- Configuration d'un serveur Nginx en
reverse proxy pour rediriger le trafic HTTP/HTTPS vers les bons ports
internes.
- Implémentation de la prise en
charge des WebSockets dans Nginx pour assurer la fluidité du chat en temps
réel.
Sécurité & Chiffrement (DevSecOps)
- Mise en place d'un accès sécurisé (HTTPS)
avec nom de domaine personnalisé sur un réseau local.
- Contournement de la limitation des IP privées
en automatisant la génération de certificats Let's Encrypt via le challenge DNS-01
et l'API OVH.
Troubleshooting & Résolution de Problèmes
- Diagnostic de logs d'erreurs complexes
(incompatibilités Compute Capabilities).
- Correction d'un conflit majeur au
démarrage lié à l'incompatibilité de l'accélérateur DeepSpeed avec l'architecture
GPU Blackwell, via l'édition en ligne de commande de fichiers internes aux
conteneurs.
Valeur Ajoutée
Création d'une solution d'IA souveraine, hautement disponible en réseau local, maintenable
facilement (mises à jour conteneurisées) et accessible de manière sécurisée sans exposer
l'infrastructure à Internet.
3. Projets
Académiques
Bachelor
ASR
Administrateur Systèmes et
Réseaux
(CESI de
Pau)
Projets à venir
Les projets réalisés dans le cadre
de ma formation Bachelor ASR apparaîtront ici prochainement.
BTS
SIO
Solutions d'Infrastructures
Systèmes et Réseaux
(Lycée St John
Perse)
SISR Académique
⭐
Projet de fin d'année
NovaSecure | Infrastructure Hautement
Disponible, Sécurisée & Supervisée
Dans le cadre de l'évolution du SI de l'organisation fictive NovaSecure, j'ai conçu et déployé de bout
en bout une infrastructure réseau et applicative complète dans un environnement virtualisé.
Ce projet répond aux besoins critiques d'un nouveau service : le « Labo d'I.A. » — avec haute disponibilité,
gestion centralisée des identités, sécurité des flux et résilience des données.
1. Virtualisation & Sécurisation Réseau
-
Hyperviseur Proxmox VE : orchestration de l'ensemble de
l'infrastructure virtualisée (VMs & conteneurs).
-
Pare-feu IPFire (Drop par défaut) : cloisonnement LAN / DMZ avec
politique restrictive n'autorisant que les flux légitimes entre les zones.
-
Administration Zero Trust (Tailscale) : tunnel Mesh VPN isolant
l'accès d'administration sans exposer d'IP publiques ni de ports sensibles.
2. Haute Disponibilité & Load Balancing
-
HAProxy en Reverse Proxy (L7) : point d'entrée unique avec
routage par nom de domaine (
ia.novasecure.local)
via règles ACL.
-
Redondance N+1 : 3 serveurs web Apache2 synchronisés (web1, web2,
web3), distribution Round-Robin et Health Checks en temps réel. Bascule transparente
en cas de panne.
3. Gestion des Identités (AD DS)
-
Contrôleur de domaine Windows Server : OU dédiée (
OU_Labo_IA)
et groupe de sécurité global (G_Labo_IA).
-
Automatisation GPO : montage automatique de lecteurs réseau
partagés et déploiement de raccourcis bureau vers les applications internes.
-
Continuité d'activité : RAID matériel, clichés instantanés VSS
pour le serveur de fichiers, et stratégie de réplication vers un second contrôleur
de domaine.
4. Stockage Collaboratif & Scripting
-
Appliance Nextcloud (TurnKey) : plateforme de partage de fichiers
pour l'organisation.
-
Script Bash de sauvegarde (
backup_nextcloud.sh)
: mode maintenance, export MariaDB (mysqldump),
archivage compressé.
-
Automatisation Cron : exécution planifiée à 2h00, rétention sur 7
jours et journalisation des erreurs (logs).
5. Supervision Proactive (Zabbix)
-
Zabbix 7.0 LTS : supervision centralisée des métriques de
performance et de disponibilité du parc (agents déployés sur Linux &
Windows).
-
Résolution d'incidents : diagnostic de conflits réseaux (ports
10050, processus Agent 1 vs Agent 2), ouverture des flux via
nftables.
Compétences SISR validées
Gérer le patrimoine informatique —
Installation, configuration et MCO de serveurs Linux (Debian) et Windows
Server.
Répondre aux incidents — Analyse de
logs, diagnostic de pannes réseaux et applicatives (HAProxy, Apache, Zabbix).
Développer la présence en ligne —
Architecture web redondante et évolutive.
Assurer la cybersécurité — Règles
de pare-feu, VPN, durcissement des configurations et simulation de phishing
(Gophish/iRedMail).
SISR Académique
Projet ALPY | Infrastructure Réseau
Sécurisée
-
Conception d'une architecture segmentée (LAN et DMZ) via des
routeurs/pare-feu PfSense.
-
Déploiement de services critiques : Contrôleur de domaine Samba
AD pour la gestion centralisée des accès et serveur Web WordPress sous Nginx.
-
Sécurisation et administration : Configuration avancée du
filtrage (règles de pare-feu, NAT) et rédaction d'un dossier technique complet
(schémas réseau, plans de tests).
SISR Académique
Projet FRUIT | Sécurité Périmétrique Avancée
-
Implémentation d'une architecture à double pare-feu pour
renforcer l'isolation des flux.
-
Contrôle de la navigation : Mise en place et configuration d'un
proxy SquidGuard pour le filtrage et la gestion des flux Web.
SISR Académique
🚀
Infrastructure d'Entreprise
Projet Fâ | Architecture Réseau Distribuée &
Sécurisée
Ce projet présente une architecture réseau complexe et sécurisée, conçue pour simuler une
infrastructure d'entreprise distribuée.
Elle intègre plusieurs segments de réseau (DMZ, LAN Siège, LAN Parc) interconnectés par des
pare-feux, garantissant une isolation stricte et une gestion fine des flux de données.
L'infrastructure repose sur une virtualisation robuste et propose des services essentiels
tels que l'hébergement web haute disponibilité, la messagerie collaborative, et la VoIP.
Composants & Services Déployés
PfSense (Pare-feu)
Trois pare-feux PfSense
assurent le filtrage et la sécurité entre la DMZ, les réseaux locaux (LAN) et
l'accès extérieur (WAN).
HAProxy & Nginx
Gestion de la haute
disponibilité et de l'équilibrage de charge pour les services web Apache2 et Nginx
hébergés en DMZ.
Supervision Zabbix
Plateforme de surveillance
centralisée pour monitorer l'état de santé de tous les serveurs et équipements
réseau en temps réel.
NAS OpenMediaVault
Serveur de stockage réseau
dédié à la gestion des sauvegardes critiques et au partage de fichiers sécurisé.
Serveur Redmail
Solution de messagerie
électronique complète pour la gestion des communications internes et externes.
FreePBX (VoIP)
Serveur de téléphonie sur
IP permettant la communication vocale entre les différents postes du réseau local.
Service DNS (Bind)
Gestion de la résolution de
noms de domaine pour l'ensemble du réseau privé.
Linux (Debian & Ubuntu)
Systèmes d'exploitation
robustes propulsant les différents nœuds applicatifs.
Sauvegardes (Cron)
Automatisation des tâches
de sauvegarde régulières pour les bases de données et configurations.
Méthodologie Agile (Kanban)
Pour l'organisation de ce projet, nous avons adopté la méthodologie Kanban. Cette approche agile
nous a permis de visualiser le flux de travail, de limiter le travail en cours et
d'optimiser l'efficacité de l'équipe.
Nous avons utilisé l'outil open-source Kanboard pour gérer nos tâches. Chaque
étape du projet (Conception, Déploiement, Tests, Documentation) était représentée par des
colonnes, permettant un suivi précis et transparent de l'avancement global.